Simplify Privileged Access Management Audit & Compliance
Gain complete visibility into privileged activities, strengthen access governance, and simplify security compliance audits with OmniPriv. Monitor sensitive sessions, track user actions, and maintain reliable audit records across your critical IT infrastructure.
OmniPriv brings Privileged Access Management, real-time monitoring, and centralized compliance reporting together, helping security teams reduce risks and demonstrate accountability without complex manual processes.
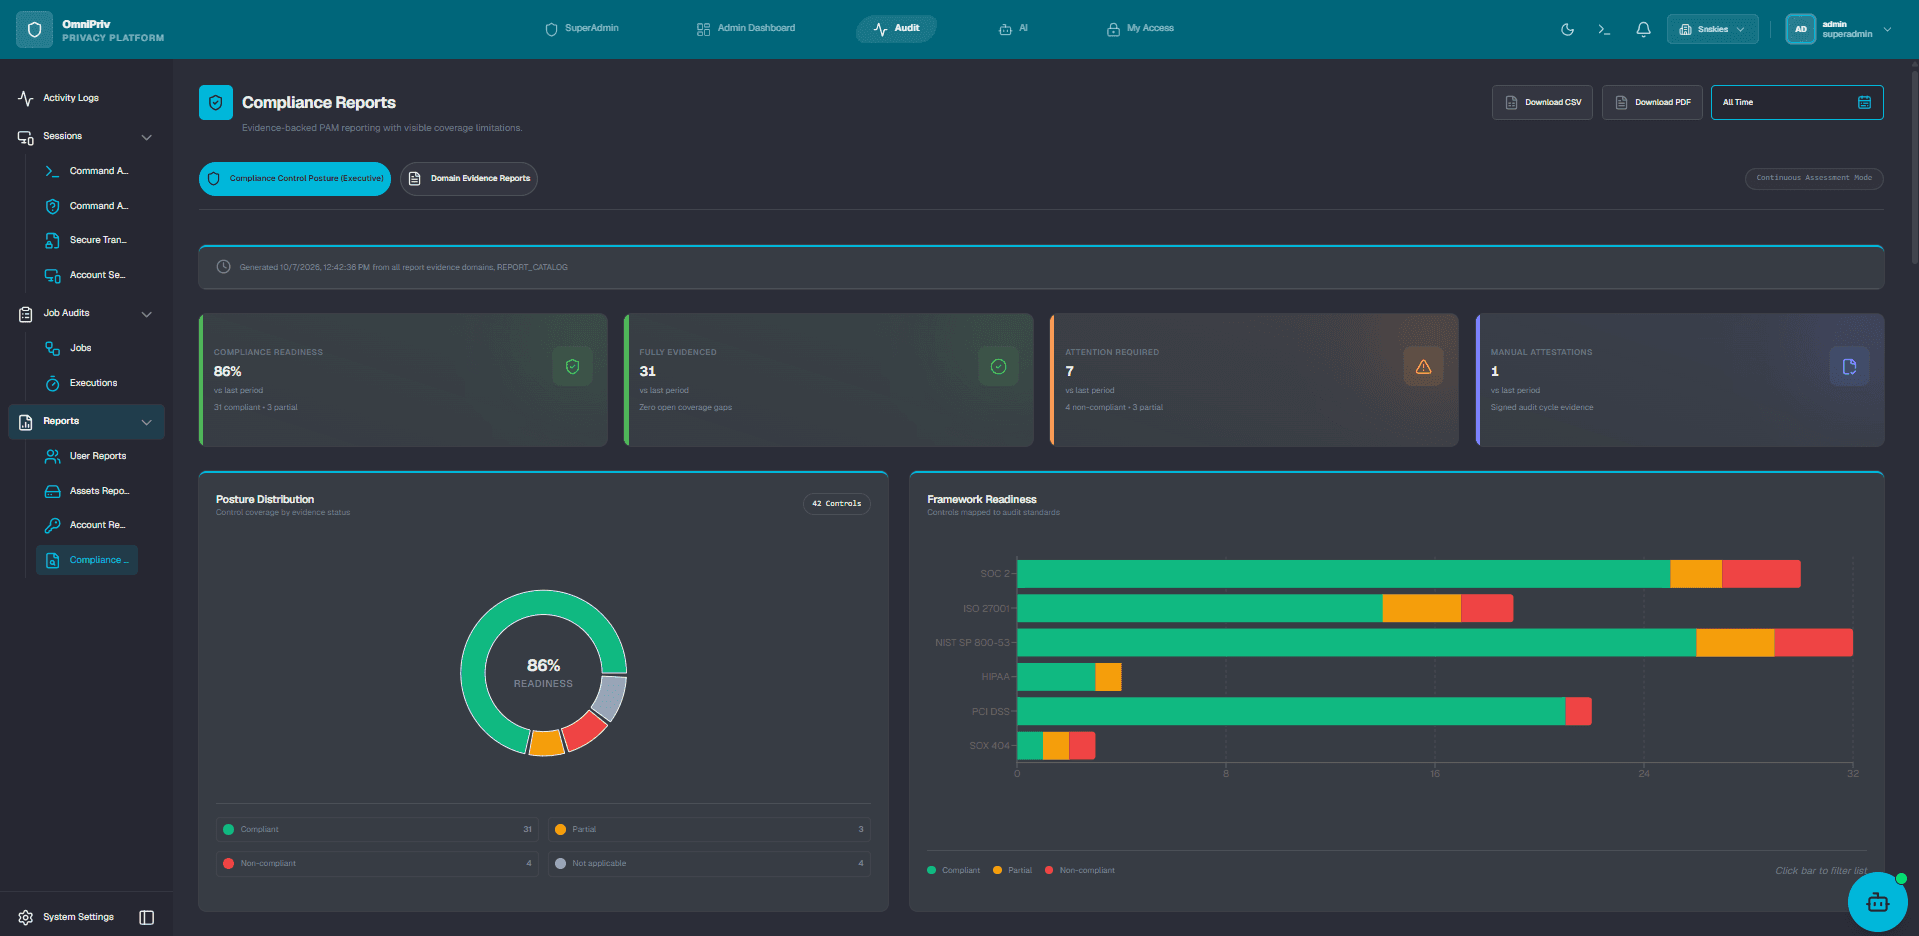
Make Security Audits Simpler with Centralized Privileged Access Visibility
Preparing for a security compliance audit shouldn't mean spending days collecting logs, reviewing spreadsheets, and investigating who accessed critical systems.
As organizations grow, privileged access spreads across servers, databases, cloud platforms, and third-party environments. Without centralized visibility, tracking administrative activity and demonstrating compliance becomes increasingly difficult.
OmniPriv simplifies the process by bringing privileged access controls, activity records, and audit reporting into one platform. Security and compliance teams can review access history, investigate suspicious actions, and gather relevant evidence with less manual effort.
Whether preparing for an internal security audit or meeting external regulatory requirements, OmniPriv helps organizations maintain better oversight of privileged operations.
Strengthen Audit, Governance & Compliance with OmniPriv
Privileged Access Management Audit
Know exactly who accessed your critical systems, when access occurred, and what actions were performed. OmniPriv maintains detailed, tamper-resistant audit trails that support accountability, incident investigations, and compliance reviews.
Privileged Session Monitoring
Gain visibility into administrator and vendor sessions through real-time monitoring, secure session recordings, and searchable activity history. Review privileged operations and respond to suspicious behavior before it creates additional risk.
Privileged Access Governance
Bring greater control to privileged permissions with role-based policies, approval workflows, and Just-in-Time access. Limit unnecessary administrative privileges and keep sensitive access aligned with business requirements.
Automated Compliance Reporting
Reduce manual reporting with centralized audit records and scheduled compliance reports. Give auditors and security stakeholders access to relevant evidence, access history, and policy compliance information.
Security Policy Enforcement
Strengthen security controls with credential policies, access restrictions, and alerts for non-compliant privileged accounts. Identify policy violations and address potential security gaps before they become larger problems.
Centralized Security Audit Logs
Maintain a consistent record of privileged activity across connected systems. Bring user actions, access events, and session details into one place to support ongoing monitoring and more effective investigations.
Monitor Every Privileged Session with Greater Confidence
Privileged accounts can make significant changes to enterprise systems. Without proper oversight, unauthorized commands, configuration changes, and risky administrative actions may go unnoticed.
OmniPriv provides privileged session monitoring to help security teams understand what happens during sensitive access sessions.
From live session visibility to recorded activity and command history, teams can investigate incidents, review administrator actions, and maintain a clearer picture of privileged behavior.
Session monitoring capabilities help organizations:
- Track administrative activity across critical assets.
- Record privileged sessions for investigation and review.
- Search historical sessions to examine specific actions.
- Identify unusual behavior and policy violations.
- Terminate suspicious sessions when intervention is necessary.
With session-level visibility, organizations can improve security accountability while supporting internal audit and compliance requirements.
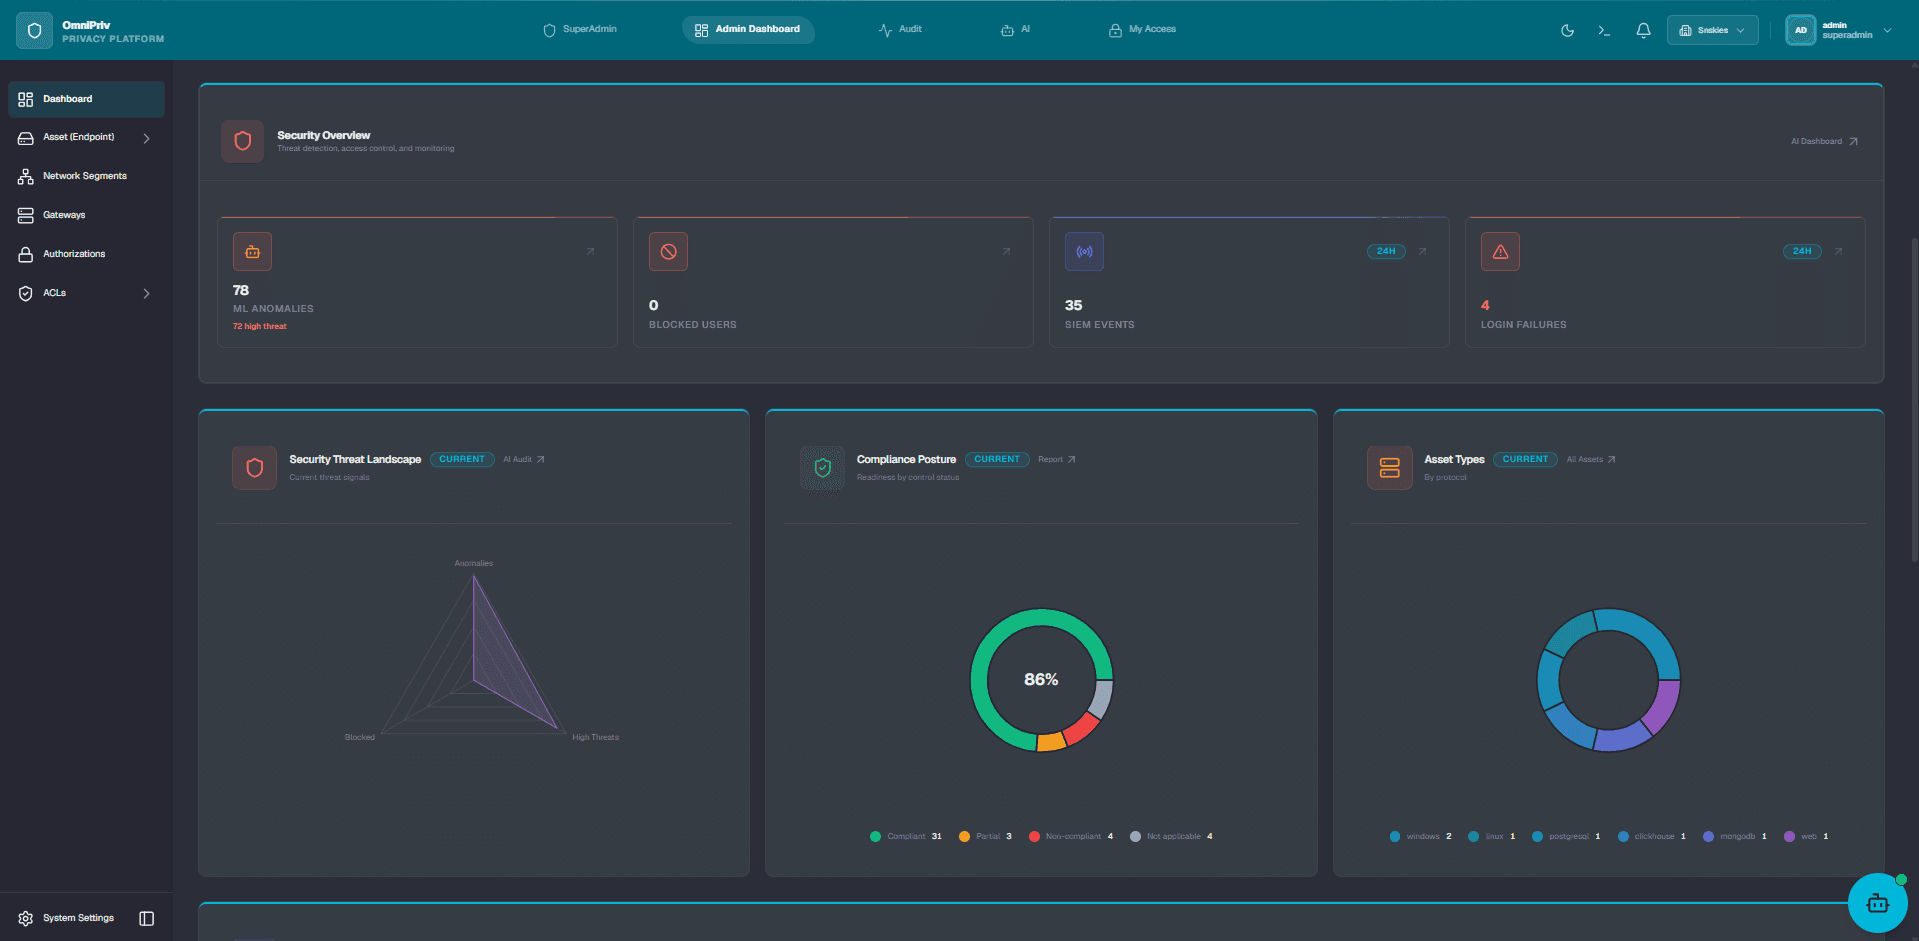
Take Control of Privileged Access Governance
Effective privileged access governance requires more than knowing who has administrator permissions. Organizations also need to understand why those permissions are granted, how long they remain active, and whether they follow internal security policies.
OmniPriv helps security teams establish consistent access controls through role-based permissions, Just-in-Time access, and approval workflows.
Instead of maintaining unnecessary standing privileges, organizations can provide access for defined tasks and durations. Sensitive operations can require authorization before access is granted, helping reduce the risk of excessive privileges and unauthorized changes.
By combining least privilege principles with centralized policy enforcement, OmniPriv supports stronger governance without creating unnecessary obstacles for IT operations.
Improve Data Security Audit Readiness with Detailed Access Records
A successful data security audit depends on reliable evidence showing how sensitive systems are accessed, managed, and protected.
Incomplete logs and uncontrolled privileged credentials can make it difficult to demonstrate whether security policies are being followed.
OmniPriv helps organizations maintain detailed records of privileged activity, including user identity, access time, target assets, and session actions. Centralized reporting makes it easier to examine privileged access to systems that store or process sensitive business information.
With searchable session histories and tamper-resistant logs, security teams can identify access patterns, investigate incidents, and provide relevant evidence during audit reviews.
This visibility supports a more consistent approach to data protection and compliance across enterprise environments.
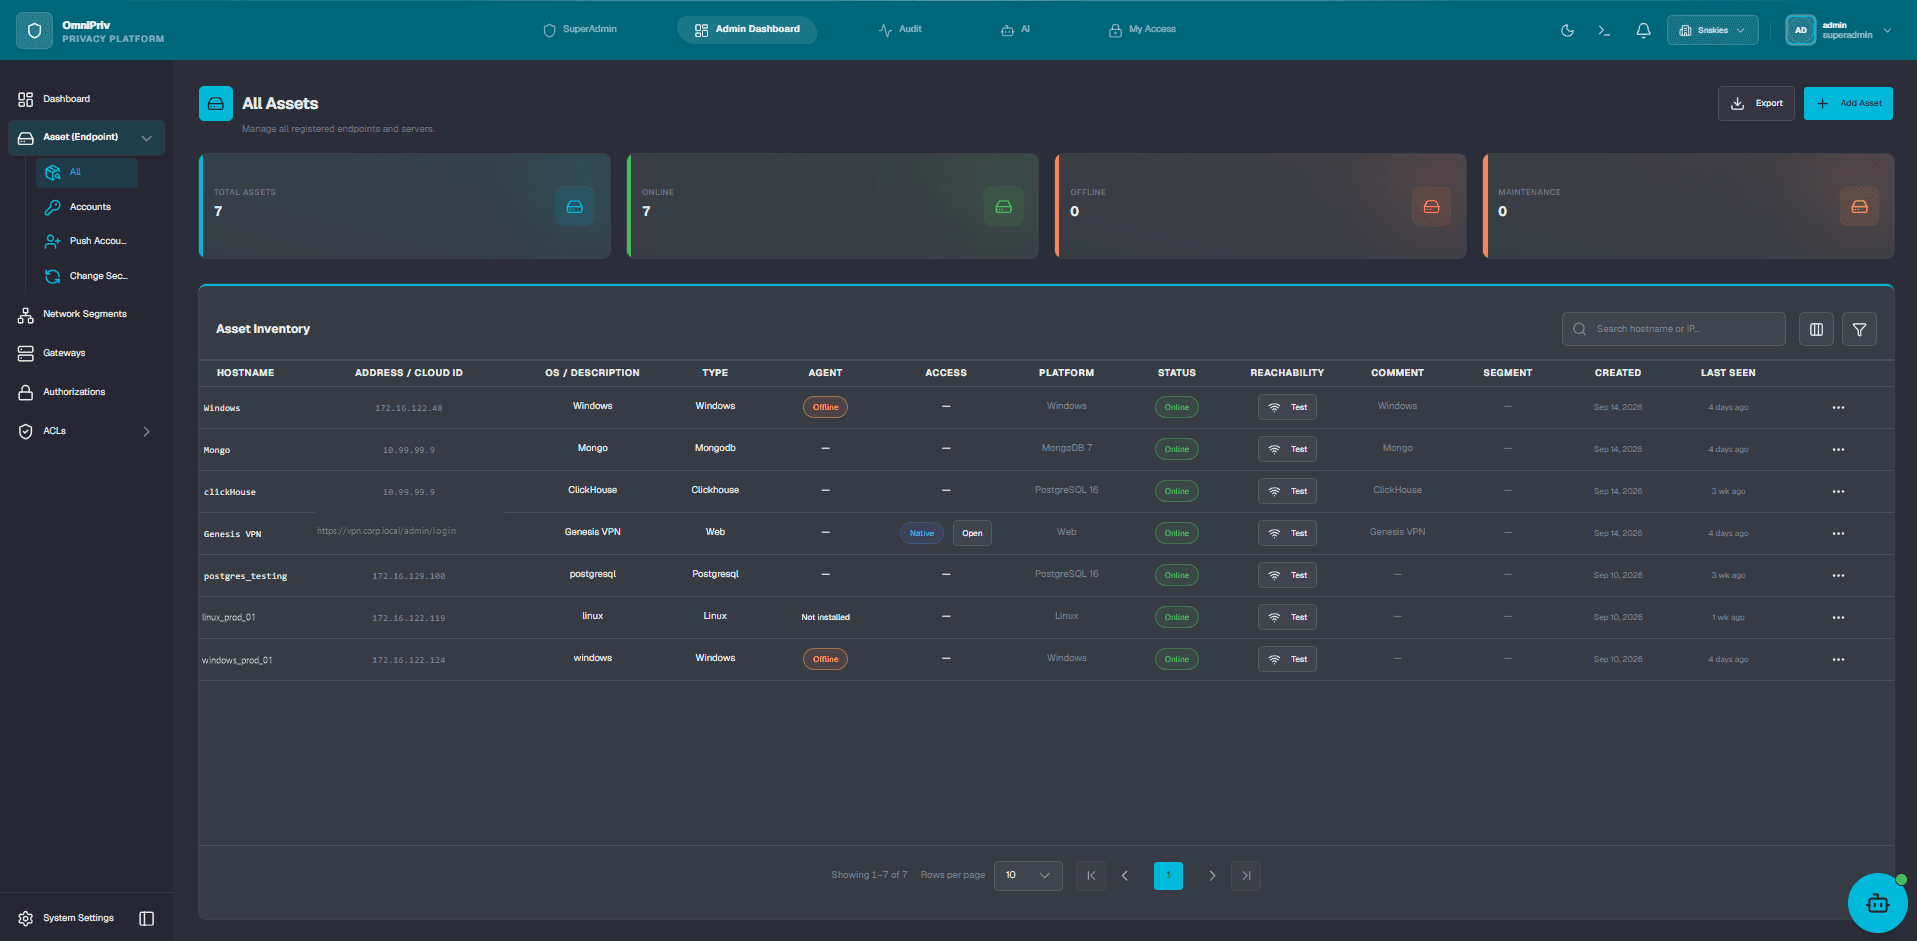
Support Regulatory Compliance with Stronger PAM Controls
Security regulations and industry standards require organizations to implement appropriate access controls, maintain activity records, and protect sensitive systems.
OmniPriv helps organizations align privileged access practices with applicable security and compliance frameworks.
ISO 27001
Support information security management requirements with controlled privileged access, access accountability, and traceable security activity.
SOC 2
Strengthen evidence collection for relevant security and access controls through privileged session records, monitoring, and compliance reporting.
PCI DSS
Help protect systems within the cardholder data environment by restricting administrative access, monitoring sensitive activity, and maintaining access records.
HIPAA
Support safeguards for systems containing electronic protected health information through controlled administrative permissions and privileged activity auditing.
NIST 800-53
Align privileged access practices with access control, audit logging, accountability, and security monitoring control families.
GDPR
Support appropriate security measures for systems handling personal data with privileged access restrictions, user accountability, and activity monitoring.
OmniPriv also provides compliance mappings for frameworks including SOX, Basel II, MAS TRM, and NERC CIP. These capabilities support control implementation and audit evidence collection; regulatory compliance still depends on the organization's wider security program.
Reduce Manual Security Audit Work with Automated Reporting
When audit evidence is stored across multiple systems, preparing reports can consume valuable time and resources.
OmniPriv simplifies compliance management by centralizing privileged access information and supporting automated report generation.
Security teams can review account entitlements, privileged activity, asset inventories, and policy compliance information without manually assembling records from disconnected tools.
Scheduled reports help organizations maintain ongoing visibility into access controls instead of collecting evidence only when an audit approaches.
This approach reduces administrative effort, improves reporting consistency, and gives security teams more time to address meaningful risks.
Why Choose OmniPriv for Audit, Governance & Compliance?
Centralized Privileged Access Visibility
Bring privileged activity, session records, and access information together for easier security oversight.
Stronger Access Accountability
Maintain traceable records of sensitive administrative actions to support investigations and compliance reviews.
Reduced Privileged Access Risk
Apply least privilege, access approvals, and time-limited permissions to minimize unnecessary administrative exposure.
Simplified Compliance Operations
Use centralized records, scheduled reports, and regulatory control mappings to streamline recurring audit preparation.
Security Across Hybrid Environments
Maintain consistent privileged access controls and monitoring across connected on-premises, cloud, and hybrid infrastructure.
Turn Privileged Access Visibility into Audit Confidence
Security audits become easier when privileged activity is continuously monitored, governed, and documented.
With OmniPriv, organizations can move beyond manual log collection and build a more proactive approach to privileged access security. Strengthen accountability, reduce unnecessary access, and keep relevant audit evidence within reach.
See how OmniPriv helps your organization simplify privileged access management audit and compliance.
Frequently Asked Questions About Audit, Governance & Compliance
A privileged access management audit evaluates how an organization controls, monitors, and records access to sensitive systems through privileged accounts. It helps identify excessive permissions, unauthorized activity, security policy gaps, and weaknesses in administrative access controls.
Privileged Access Management helps organizations enforce least privilege, monitor administrative sessions, protect sensitive credentials, and maintain detailed access records. These controls provide supporting evidence for a security compliance audit and improve visibility into activities that may affect regulatory requirements.
Privileged session monitoring allows security teams to observe and record actions performed during administrative access. These records help establish user accountability, investigate security incidents, and provide evidence of privileged activity during compliance reviews.
Privileged access governance refers to the policies and processes used to manage elevated permissions throughout their lifecycle. It includes defining access rights, approving sensitive requests, applying least privilege, and reviewing whether permissions remain appropriate for users and systems.
OmniPriv supports a data security audit by maintaining privileged access logs, session recordings, user activity history, and centralized reports for connected systems. This helps organizations review how administrative access to sensitive environments is controlled and documented.
Yes. OmniPriv provides centralized audit records and scheduled reporting capabilities covering privileged activities, access entitlements, assets, and compliance information. These features help reduce manual evidence collection and improve audit preparation.
OmniPriv provides controls and reporting capabilities that help organizations align privileged access practices with frameworks such as ISO 27001, PCI DSS, HIPAA, NIST 800-53, SOX, GDPR, and others. Specific compliance obligations depend on the organization's industry, environment, and applicable regulations.
Organizations can improve audit readiness by enforcing least privilege, using approval workflows, monitoring privileged sessions, retaining reliable activity logs, and regularly reviewing access permissions. A centralized PAM platform such as OmniPriv makes these practices easier to manage and document.